Güvenlik
Verileriniz ve müşterilerinizin verileri için alınan önlemler
Kiracı izolasyonu, şifreleme, kimlik doğrulama, yetki ayrımı, denetim kaydı ve güvenli ödeme akışı ürünün temelinde yer alır. Bu sayfa uygulanan denetimleri açıkça anlatır; bir sertifika ya da erişilebilirlik süresi taahhüdü değildir.
Neler uygulanıyor?
Kiracı izolasyonu
Her mağazanın verisi PostgreSQL satır düzeyi güvenliğiyle (RLS) diğerlerinden ayrılır. Bir mağaza bağlamı belirlenmediğinde hiçbir satır görünmez. Mağaza üyesi olmayan kullanıcı, mağazanın var olduğunu bile öğrenemez.
Kimlik doğrulama
Parolalar Argon2id ile saklanır; oturum ve belirteçler özet olarak tutulur. Çerezler HttpOnly, Secure ve __Host- önekli; isteklerde CSRF belirteci ve köken denetimi aranır. Art arda hatalı girişler geçici bir kilitle durdurulur.
İki adımlı doğrulama ve onay kodları
Zaman tabanlı tek kullanımlık kodla (TOTP) iki adımlı doğrulama; mağaza sahibi bunu tüm personel için zorunlu kılabilir. Mağaza silme, sahiplik devri ve yazma yetkili API anahtarı oluşturma gibi hassas işlemler e-postaya gelen tek kullanımlık kodla onaylanır.
Şifreleme
Genel trafik TLS ile taşınır; sertifikalar otomatik alınır ve yenilenir. Ödeme anahtarları, modül ayarları, webhook sırları, iki adımlı doğrulama sırları ve kimlik numaraları AES-256-GCM ile şifreli saklanır.
Kart numarası platformda durmaz
Kart bilgileri iyzico, PayTR ya da Stripe’ın barındırdığı ödeme sayfalarında girilir; platform kart numarasının tamamını görmez. Sağlayıcıdan gelen bildirimler imzayla doğrulanır; tutar ve sipariş durumu sağlayıcıdan yeniden sorgulanır.
Ödeme yöntemleriRoller ve yetkiler
Hazır sistem rolleri (sahip, yönetici, müdür, editör, destek) ve özel roller; her alan için görüntüleme ve düzenleme izni; satış kanalı bazında sınırlama. API anahtarları yalnızca verilen kapsamlarla çalışır.
Denetim kaydı ve uyarılar
Kim, neyi, ne zaman değiştirdi: IP ve cihaz bilgisiyle denetim kaydında tutulur; hassas alanlar maskelenir. Tanınmayan bir cihazdan girişte, parola değiştiğinde ve iki adımlı doğrulama sıfırlandığında e-posta uyarısı gider.
Dış istekler ve vitrin güvenliği
Webhook, içe aktarma ve görsel adresi gibi dış isteklerde özel ağ adreslerine erişim engellenir (SSRF koruması). Vitrinde her istek için nonce’lu bir içerik güvenliği politikası uygulanır; ek script’ler çerez izin kategorisi verilmeden çalıştırılmaz.
Yedekler, erişim kayıtları ve kötüye kullanım
İşletim prosedürüne göre yedekler şifrelenir, sunucu dışında saklanır ve geri yükleme doğrulanır. 5651 kapsamında erişim kayıtları (kaynak port dahil) yasal sürece uygun tutulur; kötüye kullanım bildirimleri için ayrı bir form ve işleme süreci vardır.
Ekip ve yetkiler
Ekibinize yalnızca gereken yetkiyi verin
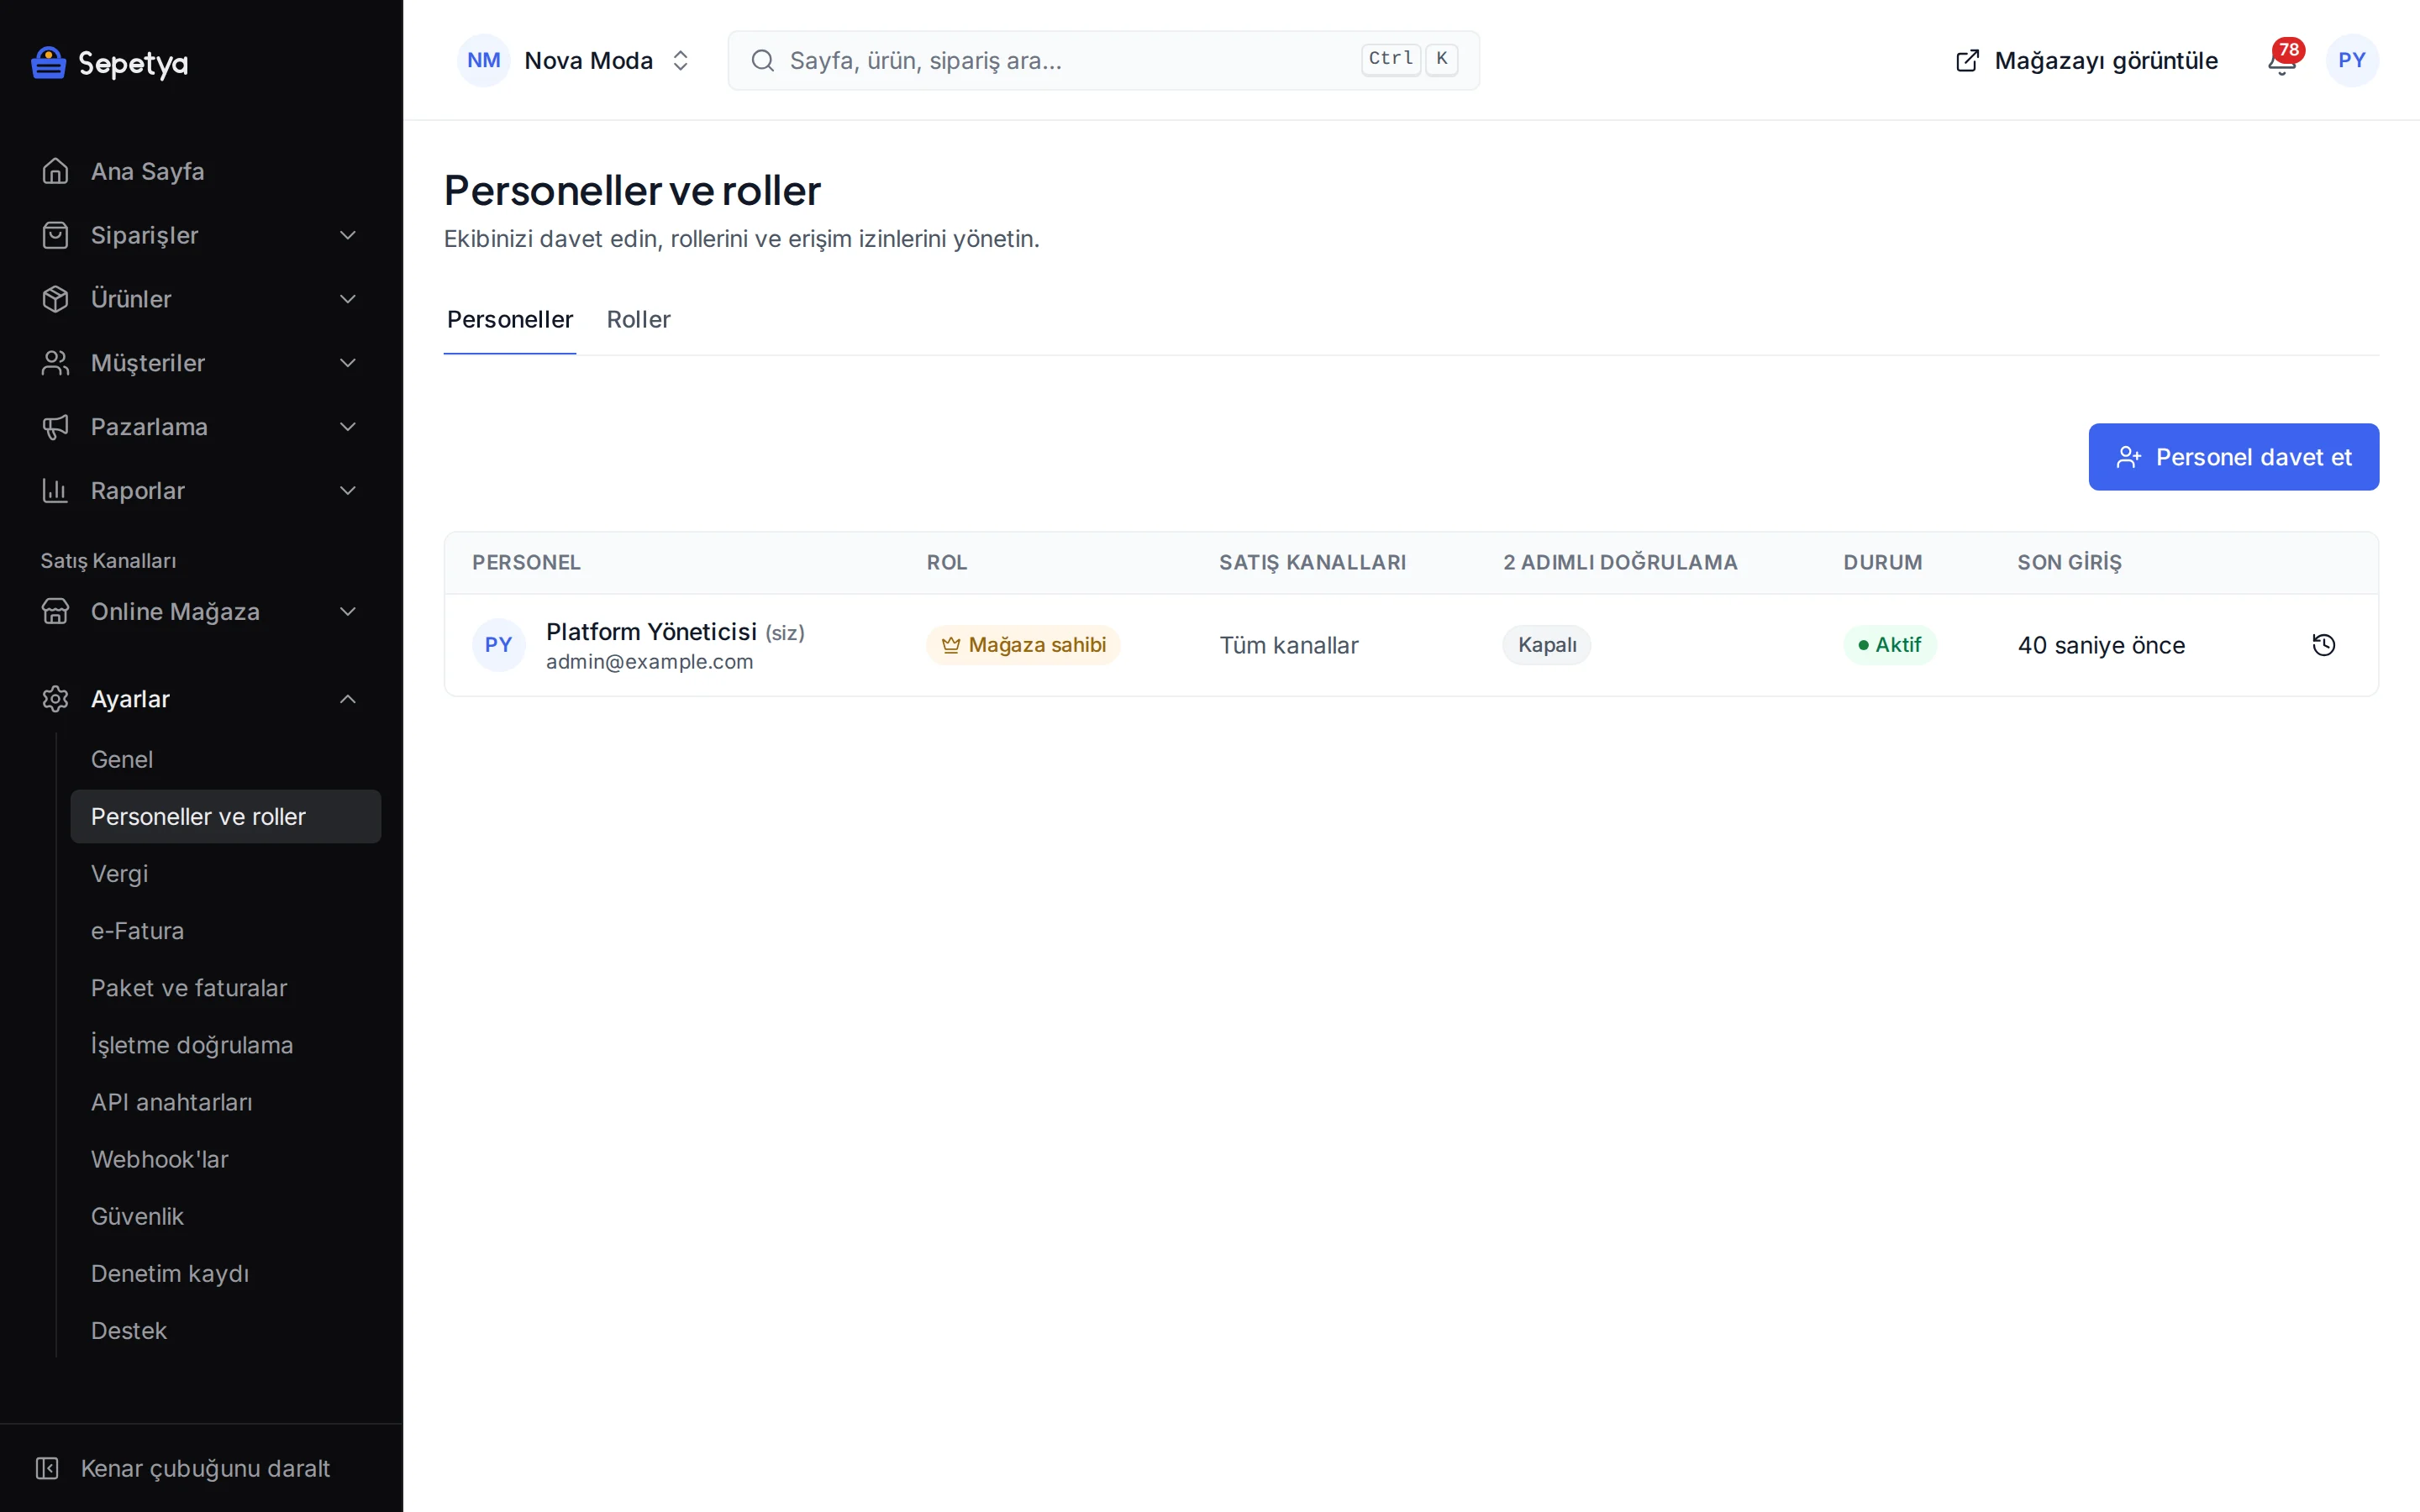
Personeli e-postayla davet edin; hazır rollerden birini ya da kendi oluşturduğunuz bir rolü atayın. Her alan için ayrı görüntüleme ve düzenleme izni verilir, satış kanalına göre sınırlama yapılabilir.
Tüm personel için iki adımlı doğrulamayı zorunlu kılabilir, gerektiğinde platform destek ekibine süreli erişim verip geri alabilirsiniz. Personel sayısı paketinize göre sınırlıdır.
- Hazır roller ve özel roller
- Alan ve satış kanalı bazında izin
- Tüm personel için zorunlu iki adımlı doğrulama
- Süreli destek erişimi: ver ve geri al
Alan adı ve SSL
Kendi alan adınız, otomatik SSL
Alan adınızı eklediğinizde panel hangi DNS kayıtlarını gireceğinizi gösterir. Alan adının sahibi olduğunuz bir TXT kaydıyla doğrulanır; böylece kimse başkasının alan adını kendi mağazasına bağlayamaz. Doğrulanan alan adı için SSL sertifikası kendiliğinden alınır ve yenilenir.
Birincil alan adını seçer, diğer adresleri ona 301 ile yönlendirirsiniz; tarayıcılara HTTPS kullanmalarını söyleyen HSTS’i alan adı bazında açıp kapatabilirsiniz.
- TXT ile sahiplik doğrulaması
- Otomatik sertifika alma ve yenileme
- Birincil alan adı ve 301 yönlendirmesi
- HSTS alan adı bazında
Bir güvenlik açığı mı buldunuz?
Bir güvenlik açığı bulduysanız bunu herkese açık bir yerde paylaşmadan önce bize iletin. Bildirimi iletişim sayfasından gönderin ve mesajın başına “Güvenlik bildirimi” yazın; etkilenen bileşeni, adımları ve olası etkiyi ekleyin.
Lütfen başka kullanıcıların verilerine erişmeyin, hizmeti aksatacak testler yapmayın, sosyal mühendislik ya da fiziksel test denemeyin. Hedefimiz, bildirimi aldığımızı yanıtlamak ve düzeltme yapıldıktan sonra koordineli bir açıklama yapmaktır; iyi niyetle bildirim yapan araştırmacılara karşı hukuki işlem başlatmayı amaçlamayız.
Bu sayfa bir sertifika, bağımsız denetim raporu ya da hizmet seviyesi taahhüdü değildir; üründe uygulanan denetimleri açıklar.
Sık sorulan sorular
Kart bilgilerim sizin sunucularınızda saklanıyor mu?
Hayır. Kart bilgileri iyzico, PayTR ya da Stripe’ın barındırdığı ödeme sayfasında girilir; platform kart numarasının tamamını görmez ve saklamaz. Ayrıntı için ödeme yöntemleri sayfasına bakın.
Çalışanlarım için iki adımlı doğrulamayı zorunlu kılabilir miyim?
Evet. Güvenlik ayarlarında tüm personel için iki adımlı doğrulamayı zorunlu kılabilirsiniz; zorunlu olduğunda iki adımlı doğrulamayı kurmamış personel, kurana kadar mağazada işlem yapamaz; hangi personelin kurmadığını panelde görürsünüz.
API anahtarım sızarsa ne yapmalıyım?
Anahtarı panelden iptal edin; iptal anında geçerli olur. Ardından denetim kaydında anahtarın kullanımını inceleyin ve gerekirse yeni bir anahtar oluşturun. Anahtarlar yalnızca verilen kapsamlarla çalıştığı için etkisi o izinlerle sınırlıdır.
Verilerimi dışa aktarabilir miyim?
Siparişlerinizi ve müşterilerinizi panelden CSV olarak dışa aktarabilirsiniz; ürün CSV’si ve diğer toplu işlemler paket özelliğidir. Müşterilerinizin kendi verilerini istemesi (KVKK talepleri: dışa aktarma ve anonimleştirme) için de panelde bir akış vardır.
ISO 27001 gibi bir güvenlik sertifikanız var mı?
Bu sayfada herhangi bir sertifika iddiasında bulunmuyoruz; anlattıklarımız ürünün kodunda uygulanan denetimlerdir. Kurumsal satın alma süreçleriniz için ek bilgi gerekiyorsa bize yazın.
Güvenli bir mağazayla başlayın
Hesabınızı açın, ekibinizi davet edin ve iki adımlı doğrulamayı ilk günden açın. Deneme sürecinde kredi kartı istenmez.